Безопасность предприятия сегодня — это не только охрана территории и защита от беспилотников, но и устойчивость к хакерским атакам, которые могут остановить производство. В августе президент подписал указ, который допускает временную передачу имущества критически важных предприятий под управление государства, если компания не обеспечивает безопасность или несвоевременно восстанавливает работу.
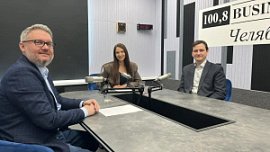
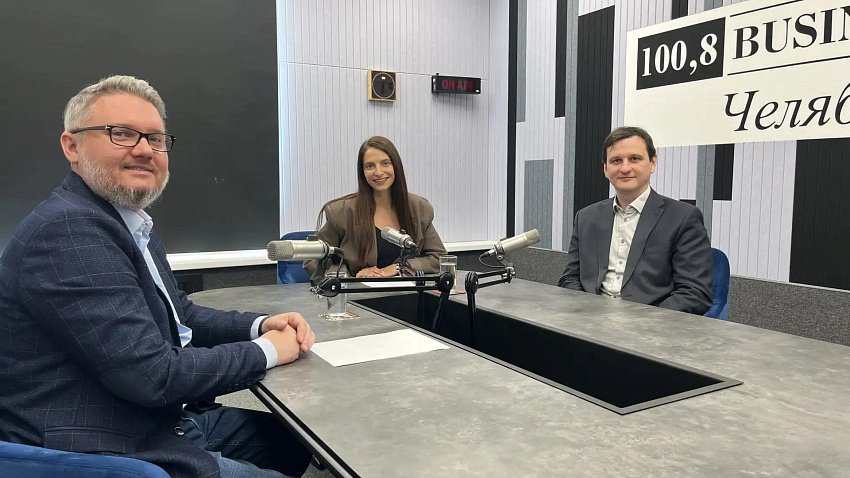
Продюсеру радио «Business FM Челябинск» Марии Полевщиковой подробнее об этом рассказали доцент кафедры «Защита информации» ЮУрГУ, эксперт по архитектуре систем информационной безопасности «Ростелекома» Александр Повышев и руководитель комитета по цифровой экономике и электронной коммерции Челябинского областного отделения «ОПОРЫ РОССИИ» Алексей Коваль.
— Алексей, при каких обстоятельствах государство может вмешаться в управление частной компанией?
— На практике этот механизм означает, что государство получает полный операционный контроль над бизнесом без смены юридического собственника. Такое решение о введении временного управляющего принимает исключительно правительство Российской Федерации по прямому указанию президента РФ. По умолчанию временным управляющим назначается Росимущество или иная другая организация по решению президента, которая получает право владения и пользования имуществом, проводит инвентаризацию, но не имеет права его продавать или закладывать.
При этом расходы на работу такого управляющего ложатся на плечи предприятия из его непосредственных доходов. Государство вмешивается в управление частной компанией при наличии следующих прямо описанных в указе событий: непринятие или несвоевременное принятие мер по обеспечению безопасности объекта, нарушение обязательных требований безопасности или создание угрозы нормального функционирования объекта, неэффективное отражение атак беспилотников или невосстановление (несвоевременное восстановление работы) предприятия в случае возникновения диверсии или чрезвычайных ситуаций.
— Александр, ну вот обычно, когда говорят об угрозах для таких предприятий, представляют атаку беспилотника или физическое повреждение оборудования. Но завод можно остановить и с помощью хакерской атаки. Может ли кибератака, из-за которой предприятие прекратило работу, стать поводом для вмешательства государства?
— Да, безусловно, может. И эксперты в сфере информационной безопасности, и крупные отечественные интеграторы решений информационной безопасности пришли к выводу, что, в общем-то, объект критической информационной инфраструктуры входит в указ. Если мы посмотрим на любой современный завод или логистический хаб, в его состав будет всегда входить какой-то объект критической информационной инфраструктуры.
Здесь, однако, нужна оговорка, что с формальной точки зрения объект критической информационной инфраструктуры и объект критической инфраструктуры — это все-таки два разных объекта. Первый регулируется в рамках 187-го Федерального закона, второй — в рамках вот этого 604-го указа. Указ ни разу не упоминает ни кибератаку, ни какие-то там последствия, связанные с информационными воздействиями. Но это как раз является доводом в пользу распространения действия указа на критическую информационную инфраструктуру, так как основания для вмешательства в хозяйствующую деятельность объекта в указе как раз вот сформулированы технически нейтрально. И эта кибератака под них подпадает напрямую.
— Допустим, компания потратила деньги на защиту, выполнила требования регулятора и сообщила властям о кибератаке, но остановить ее не смогла. Будет ли это считаться достаточной защитой от претензий или руководителю все равно придется доказывать, что он сделал все, что мог?
— Ну вот у нас обычно как бывает? Многие компании считают, что наличие, так называемой, бумажной безопасности, получение различных сертификатов в СТК, ФСБ, аттестатов соответствия и даже факт уведомления государственных регуляторов дадут им возможность иммунитета. Это не так. Ведь указ 664 оценивает конечный результат: обеспечена ли безопасность фактически, а также вовремя ли восстановлена работа предприятия. Однако, выстроенная задокументированная система информационной безопасности — это главный аргумент в защиту собственника. Если компания сможет доказать, что она внедрила необходимые средства защиты, имела регламенты реагирования, оперативно сообщила об инциденте и она динамично работала над устранением этого инцидента, это, скорее всего, подтвердит отсутствие бездействия со стороны собственника. Вместе с тем, если объект все-таки лег, грубо говоря, значит, меры информационной безопасности были недостаточны.
— Многие предприятия переходят на отечественные программы и оборудование, но даже в них могут обнаружиться уязвимости сегодня. Если компания использовала разрешенное и сертифицированное решение и через него все-таки произошла атака, кто здесь отвечает за последствия: владелец предприятия или уже разработчик отечественной программы?
— К сожалению, государство не берет на себя риски отечественного, даже сертифицированного им же программного обеспечения или железа. Однако использование именно сертифицированных средств защиты информации, операционных систем или персональных компьютеров, серверов позволяет собственнику бизнеса минимизировать риски информационной безопасности. В случае обнаружения серьезных уязвимостей в этом самом сертифицированном отечественном ПО существует механизм обязательного обновления. В соответствии с этим механизмом сертификат соответствия продолжает действовать только после обновления этого уязвимого ПО.